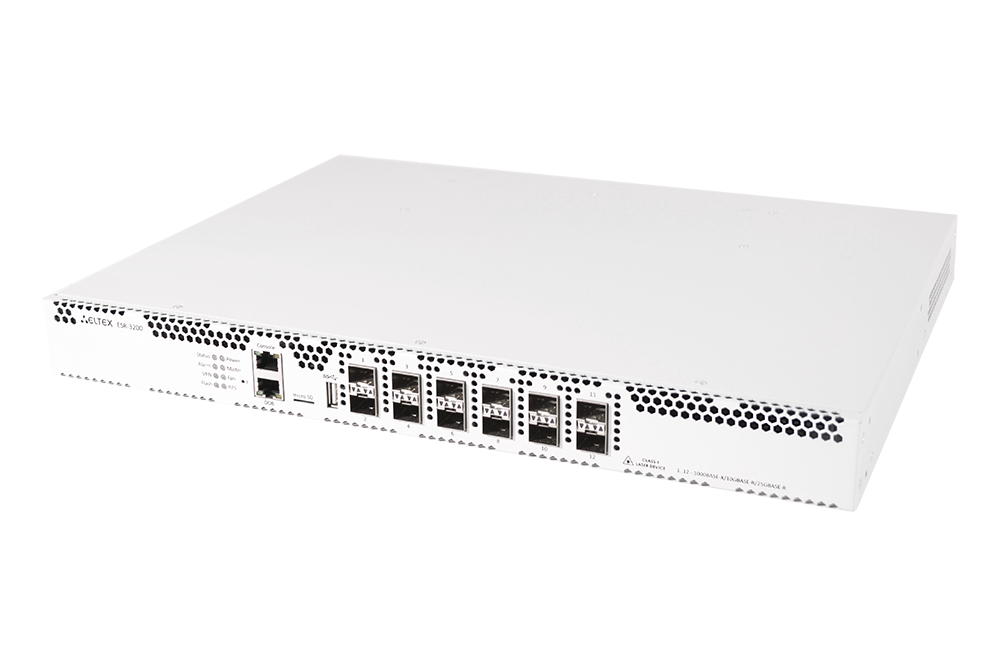
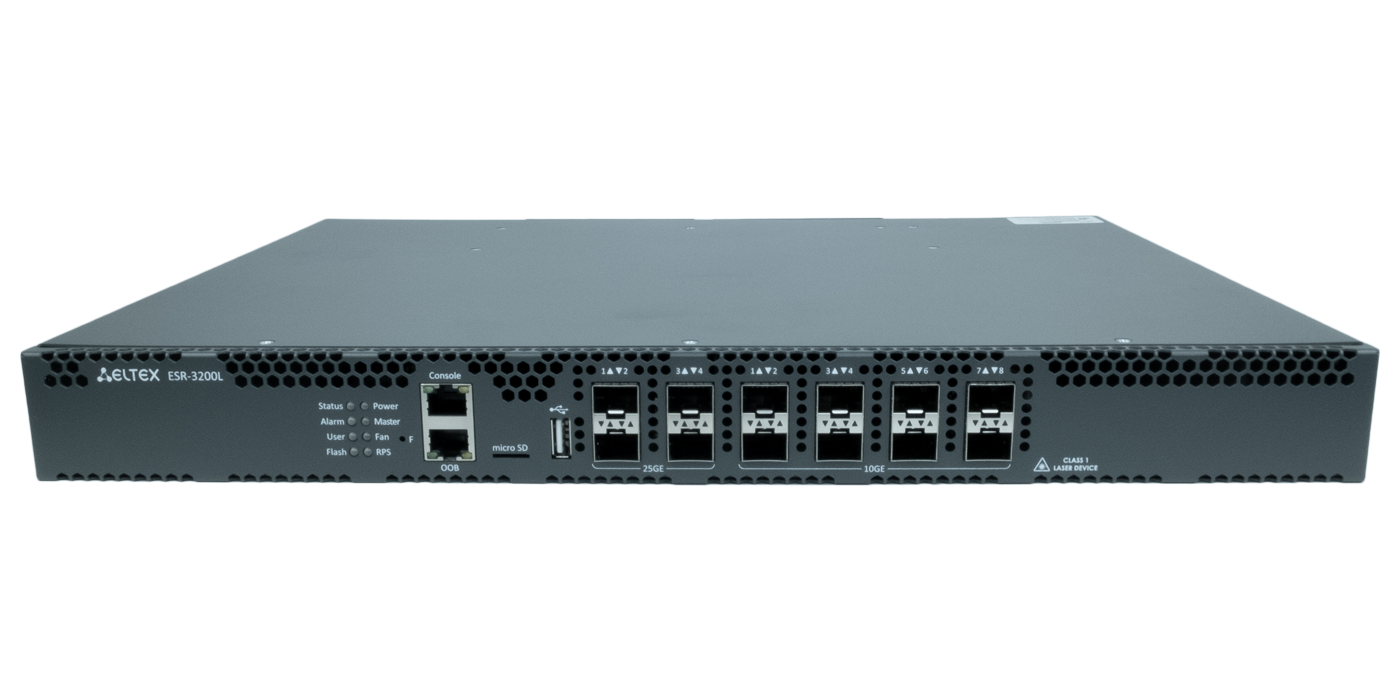
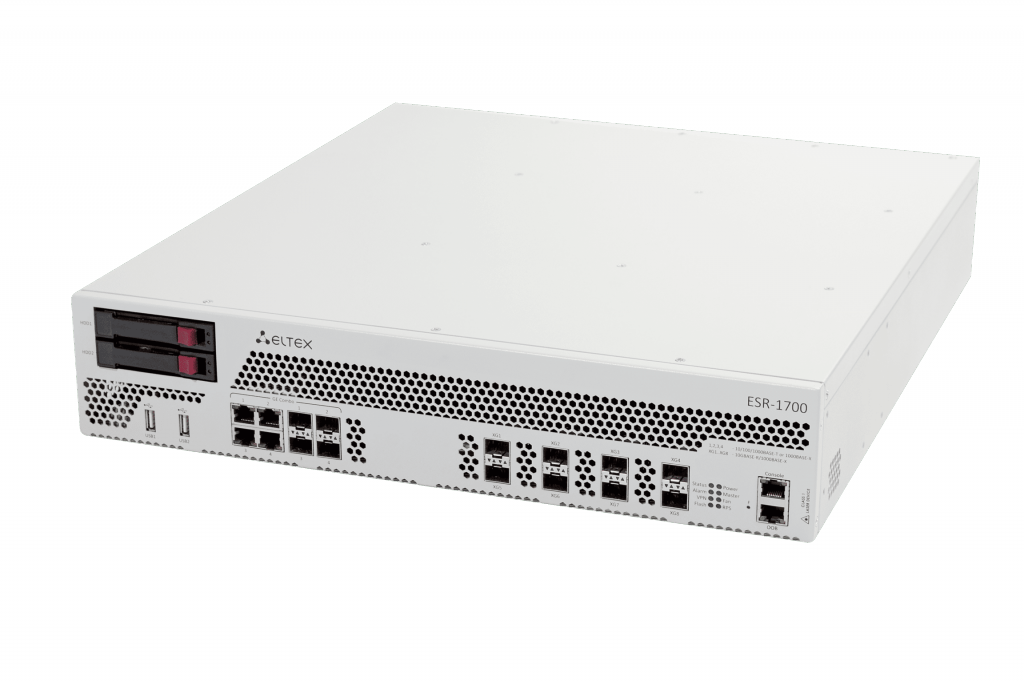
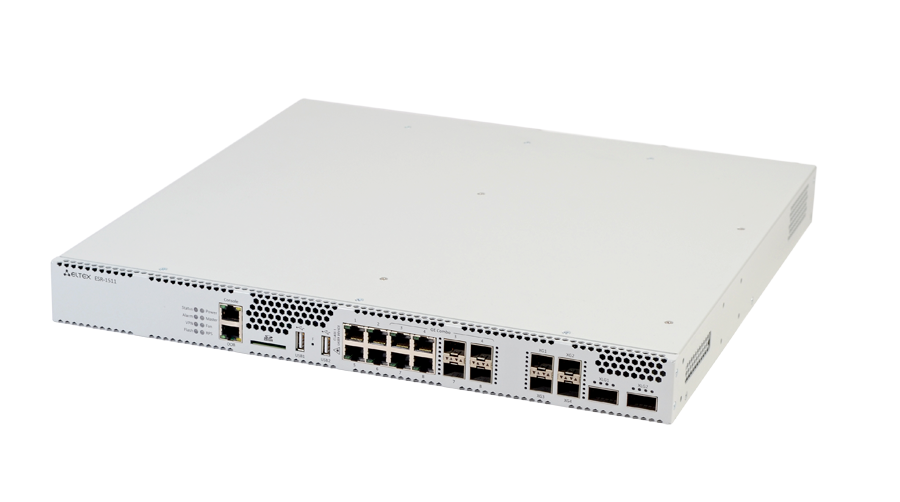
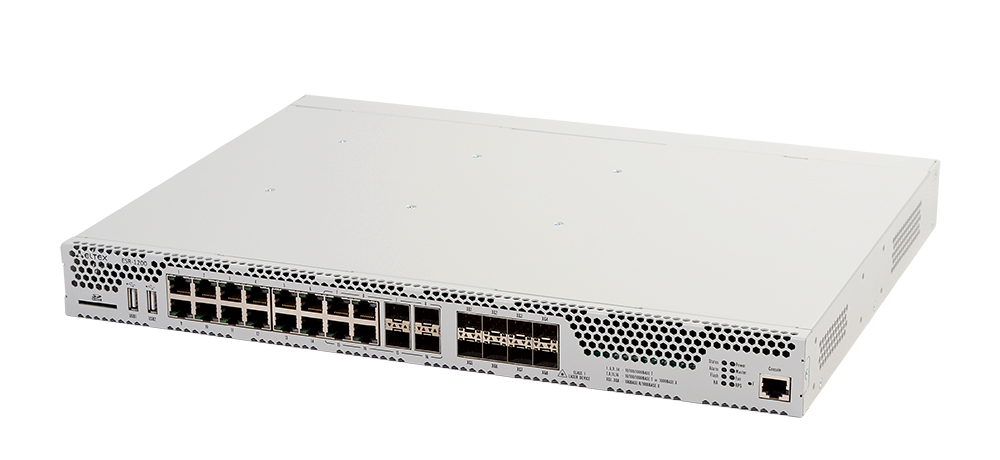
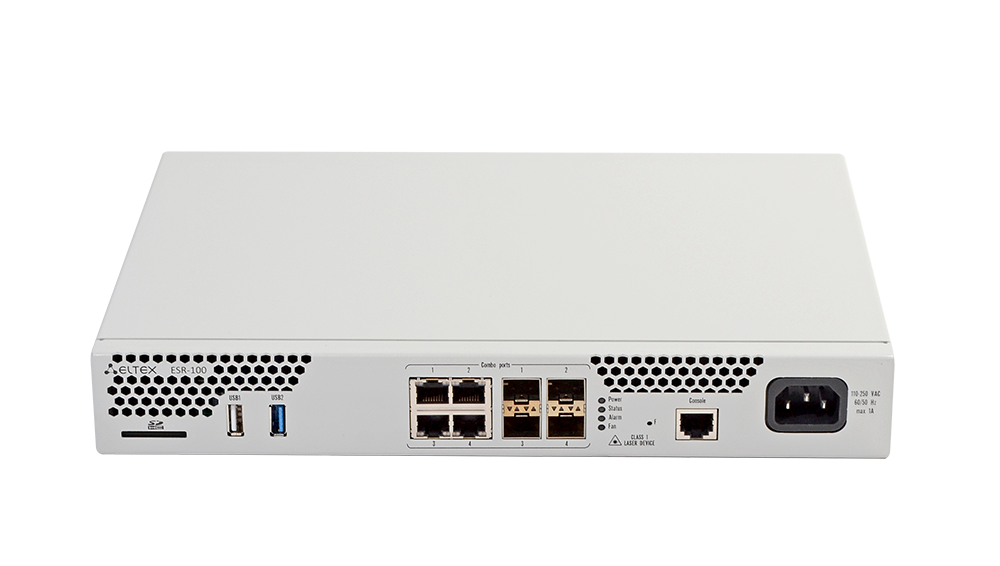
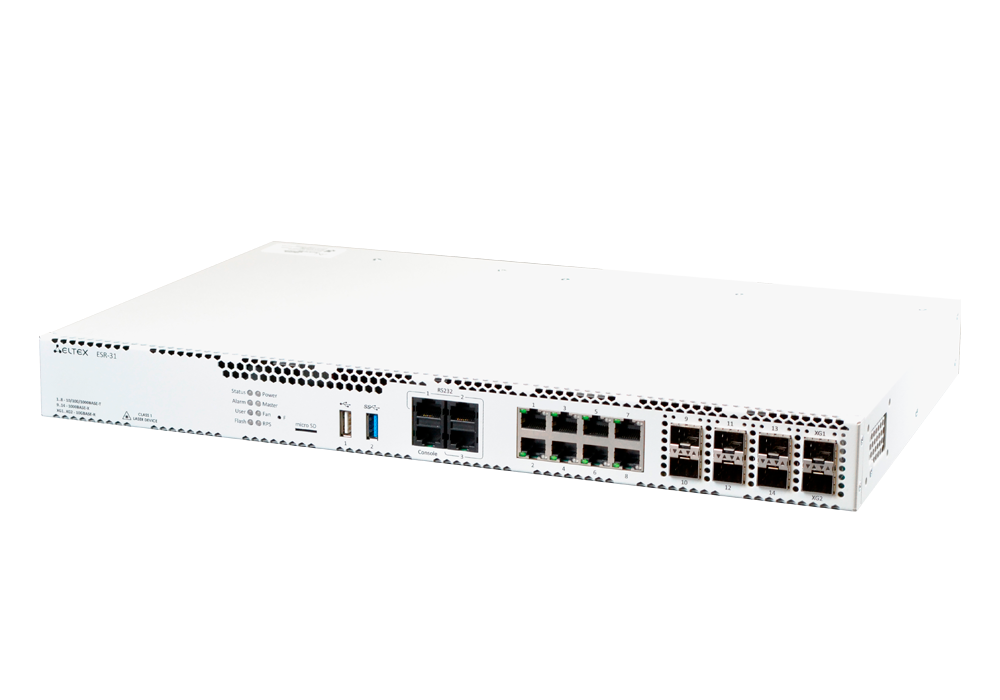
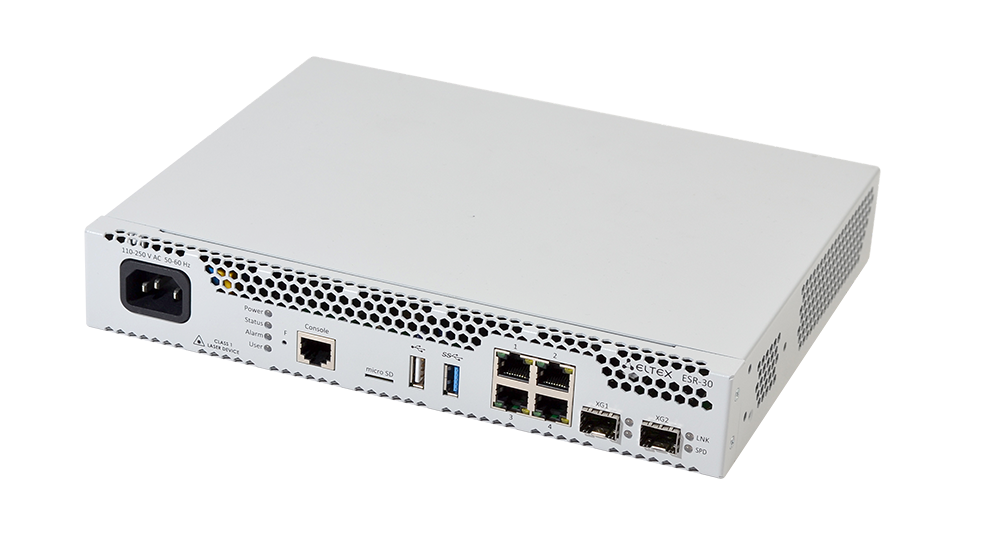
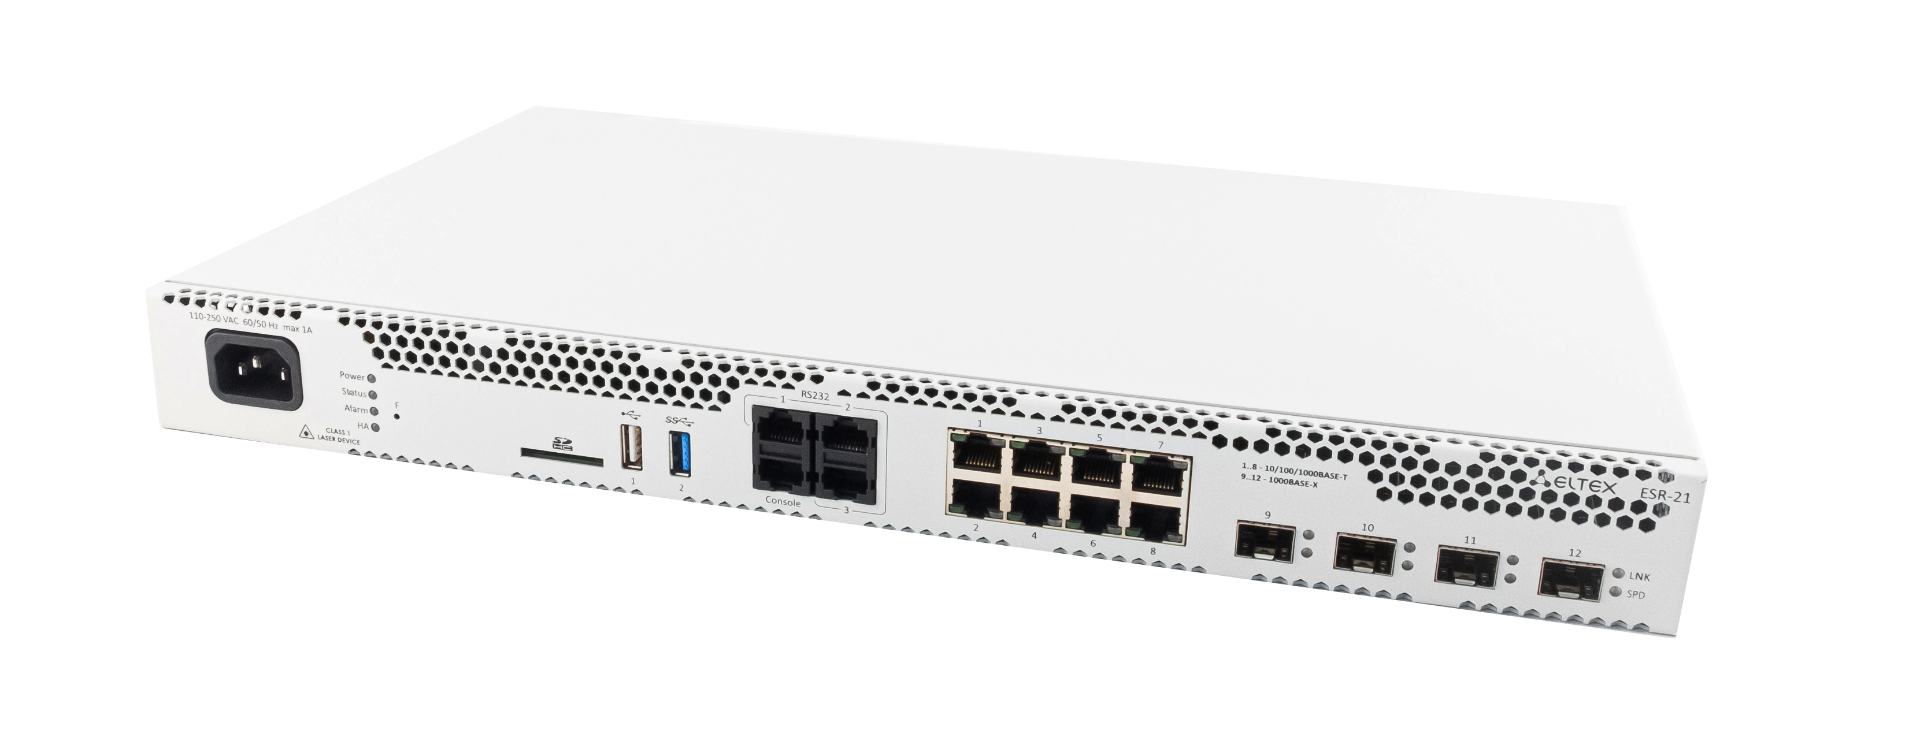
ESR-21 является сервисным маршрутизатором начального уровня, сочетающим в себе возможности маршрутизации данных и построения защищённого периметра (NAT, Firewall). Модель обладает 8 портами Ethernet 10/100/1000BASE-T, 4 портами Ethernet 1000BASE-X SFP что даёт возможность применения с высокоскоростными подключениями. Наличие 3 (трёх) дополнительных интерфейсов Serial (RS-232) позволяет управлять устройствами, поддерживающими данный протокол, в том числе и резервирование подключения. Поддержка технологий VPN для организации связи между офисами или удалённого доступа сотрудников.
Универсальный маршрутизатор ESR-21
Eltex разработал новый маршрутизатор на смену ESR-100 и ESR-200 — универсальный маршрутизатор ESR-21. Устройство предназначено на решение различных задач по фильтрации данных сети и построение Firewall и VPN туннелей. Отличительной особенностью маршрутизатора является наличие трех Serial-портов (RS-232), которые позволяют сотруднику компании удаленно подключиться к устройствам по консоли (режим AUX), а также передавать данные по проводным или GSM модемам. Такие требования к маршрутизатору присуттствуют в компаниях энергетической и нефтегазовой отраслей.
- Масштабируемое решение для различных областей применения
- Развитый интерфейс командной строки для управления
- Гибкое конфигурирование сервисов
- Возможность сопряжения с оборудованием ведущих производителей
- Аппаратное ускорение обработки данных
- Модели устройств с повышенной надежностью и резервированием критичных узлов
Функциональное назначение
ESR-21 – универсальный сервисный маршрутизатор, разработанный с учетом требований предприятий энергетической и нефтегазовой отраслей. Устройства поддерживают расширенные функции L3, VPN и Firewall.
ESR-21 – это устройства, представляющие собой универсальную аппаратную платформу и способные выполнять широкий круг задач, связанных с сетевой защитой.
ESR-21 имеет последовательные порты RS-232, которые могут использоваться для удаленной настройки (AUX) и передачи данных.
Производительность
Ключевыми элементами устройств являются средства аппаратного ускорения обработки данных, позволяющие достичь высоких уровней производительности. Программная и аппаратная обработка распределены между узлами устройства.
Типовые задачи, решаемые с помощью ESR-21:
- предоставление сервисов NAT, Firewall
- маршрутизация
- организация защищенных сетевых туннелей для объединения офисов компаний (IPsec VPN)
- фильтрация сетевых данных по различным критериям
Интерфейсы
- Ethernet 10/100/1000BASE-T (LAN/WAN) — 8
- Ethernet 1000BASE-X SFP (LAN/WAN) — 4
- Serial (RS-232) — 3
- Console RS-232 (RJ-45) — 1
- USB 2.0 — 1
- USB 3.0 — 1
- Слот для SD-карт — 1
Производительность
- Производительность Firewall/маршрутизации (фреймы 1518B) — 2.5 Гбит/c; 202.2K пакетов/с
- Производительность Firewall/маршрутизации (IMIX) — 1.3 Гбит/c; 234.5K пакетов/c
- Производительность L2-коммутации (фреймы 1518B) — 5.2 Гбит/c; 427K пакетов/c
- Производительность IPsec VPN (фреймы 1456B) — 504.6 Мбит/c; 43.3K пакетов/c
- Производительность IPsec (IMIX) — 279.3 Мбит/c; 52.2K пакетов/c
- Производительность одного IPsec-туннеля (фреймы 1456В) — 267.4 Мбит/c; 23K пакетов/c
- Производительность одного IPsec-туннеля (IMIX) — 148.4 Мбит/c; 27.8K пакетов/c
- Производительность IPS/IDS 10k правил — 86.6 Мбит/c; 16.1K пакетов/c
- Производительность коммутации MPLS L2VPN (IMIX) — 1.9 Гбит/c; 347K пакетов/c
- Производительность коммутации MPLS L3VPN (IMIX) — 1.01 Гбит/c; 185K пакетов/c
Коммутация
- До 4094 VLAN (802.1Q)
- Voice-VLAN
- Q-in-Q (802.1ad)
- MAC-based VLAN
- Bridge-домен
- LAG/LACP(802.3ad)
- Jumbo-кадры
Коммутация по меткам (MPLS)
- Поддержка протокола LDP
- Поддержка L2VPN VPWS
- Поддержка L2VPN VPLS Martini Mode, Kompella Mode
- Поддержка L3VPN MP-BGP (Option A, B, C)
- L2VPN/L3VPN over GRE, DMVPN
- Прозрачная передача служебных протоколов
Маршрутизация
BGP:
- Семейство адресов: IPv4, IPv6, VPNv4, L2VPN, IPv4 label-unicast, Flow-spec
- Гибкая возможность управления маршрутной информацией по атрибутам. Поддержка механизмов Сonditional Advertisement, Route Aggregation и Local-AS
- Высокая маcштабируемость и гибкость настройки: поддержка peer-group, dymanic neighbor, as-range и Route-reflector
- Fall over на основе протокола BFD и Fast Error Peer Detection
- Graceful restart
- Аутентификация
- Гибкая редистрибьюция из/в процесс BGP маршрутов других протоколов
- Возможность запуска до 64 процессов одновременно
- ECMP
- Поддержка маршрутизации на основе политик
OSFP(v3):
- Зоны различных типов: Normal, Stub, Totally stub, NSSA, Totally NSS
- Работа в различных типах сетей: Broadcast,NBMA, Point-to-point, Point-to-multipoint, Point-to-multipoint non-broadcast
- Суммаризация и фильтрация маршрутной информации
- Аутентификация
- ECMP
- Пассивный интерфейс
- Гибкая редистрибьюция из/в процесс OSPF маршрутов других протоколов
- Возможность запуска до 6 процессов одновременно
- Поддержка протокола BFD
- Механизм Auto cost calculaction
- Поддержка маршрутизации на основе политик
IS-IS:
- Работа в разных типах сетей: Broadcast, Point-to-point
- Установка соседcтва L1-/L2-уровней
- Мetric style: narrow, wide, transition
- Аутентификация
- Фильтрация маршрутной информации
- Гибкая редистрибьюция из/в процесс IS-IS маршрутов других протоколов
- Возможность запуска до 6 процессов одновременно
- Поддержка маршрутизации на основе политик
RIP(ng):
- Работа в режимах (RIP only): Broadcast, Multicast, Unicast
- Суммаризация и фильтрация маршрутной информации
- Управление метрикой маршрута
- Аутентификация
- Пассивный интерфейс
- Гибкая редистрибьюция из/в процесс RIP маршрутов других протоколов
- Поддержка маршрутизации на основе политик
Static:
- Поддержка протокола BFD
- Рекурсивный поиск
- Управление метрикой маршрута
- Возможность выбора варианта уведомления отправителю при блокировке трафика
Качество обслуживания (QoS)
- До 8 приоритетных или взвешенных очередей на порт
- L2- и L3-приоритизация трафика (802.1p (CoS), DSCP, IP Precedence (ToS))
- Иерархический QоS
- Управление очередями: RED,GRED, SFQ, CBQ, WFQ, WRR
- Маркировка на входе и выходе
- Управление полосой пропускания (policing, shaping)
IPsec
- Режимы «policy-based» и «route-based»
- Режимы инкапсуляции: tunnel и transport
- Виды аутентификации: pre-shared key, public key, xauth (ikev1 only), eap (ikev2)
- Поддержка mobike (ikev2 only)
- Поддержка наборов ключей аутентификации ike ikering
Удаленный доступ (Remote Access)
- Возможность удаленного доступа к корпоративной сети по PPTP, L2TP over IPsec, OpenVPN, WireGuard
- Поддержка PPPoE-/PPTP-/L2TP-клиента
- Аутентификация пользователей
- Шифрование соединений
Безопасность
- Поддержка списков контроля доступа (ACL) на базе L2-/L3-/L4-полей
- Zone-based Firewall в двух режимах: stateful и stateless. Логирование срабатывания правил, счетчики
- Фильтрация по приложениям
- Защита от DoS-/DDoS-/Spoof-атак и их логирование
- Система обнаружения и предотвращения вторжений (IPS/IDS) и их логирование
- Сигнатурный анализ посредством IPS в двух режимах: анализ транзитного и зеркалированного трафика
- Взаимодействие с Eltex Distribution Manager для получения лицензируемого контента — наборы правил, предоставляемые Kaspersky SafeStream II
Мониторинг и управление
- Поддержка стандартных и расширенных SNMP MIB, RMONv1
- Zabbix agent/proxy
- Аутентификация пользователей по локальной базе средствами протоколов RADIUS, TACACS+, LDAP
- Защита от ошибок конфигурирования, автоматическое восстановление конфигурации
- Интерфейсы управления CLI
- Поддержка Syslog
- Монитор использования системных ресурсов
- Ping, monitor, traceroute (IPv4/IPv6), вывод информации о пакетах в консоли
- Обновление ПО, загрузка и выгрузка конфигурации по TFTP, SCP, FTP, SFTP, HTTP(S)
- Поддержка NTP
- Netflow v5/v9/v10 (экспорт статистики URL для HTTP, host для HTTPS)
- Локальное управление через консольный порт RS-232 (RJ-45)
- Удаленное управление, протоколы Telnet, SSH (IPv4/IPv6)
- LLDP, LLDP MED
- Локальное и удаленное сохранение конфигураций маршрутизатора
SLA:
- SLA-responder для Cisco-SLA-agent
- Eltex SLA:
- Задержка (односторонняя/двусторонняя)
- Jitter (прямой/обратный)
- Потеря пакетов (прямая/обратная/двусторонняя)
- Обнаружение дублирующихся пакетов
- Обнаружение нарушения последовательности доставки пакетов (прямое/обратноe/двустороннее)
Резервирование и кластеризация
- VRRP v2, v3
- Tracking на основании VRRP- или SLA-теста
- Управление параметрами VRRP
- Управление параметрами PBR
- Управление административным статусом интерфейса
- Активация и деактивация статического маршрута
- Управление атрибутом AS-PATH и preference в route-map
- DHCP failover для резервирования базы IP-адресов, выданых DCHP-сервером
- Failover Firewall для резервирования сессий Firewall и NAT
- MultiWAN
- Dual-Homing
Отказоустойчивый кластер:
- Простота администрирования и интеграции: синхронизация конфигураций, времени, версий, лицензий; Zero Touch Provisioning (ZTP)
- Резервирование всех соединений в кластере
- Резервирование маршрутизаторов (в текущей версии поддерживается резервирование по схеме «1 + 1»)
Сервисы
- DHCP-клиент, сервер
- DHCP Relay Option 82
- DNS resolver
- NTP
- TFTP-сервер
- E1/multilink, модемы
BRAS
- Терминация пользователей
- Белые/черные списки URL
- Квотирование по объёму трафика, по времени сессии, по сетевым приложениям
- HTTP/HTTPS Proxy
- HTTP/HTTPS Redirect
- Аккаунтинг сессий по протоколу Netflow
- Взаимодействие с серверами ААА, PCRF
- Управление полосой пропускания по офисам и SSID, сессиям пользователей
- Аутентификация пользователей по MAC- или IP-адресам
Физические характеристики и условия окружающей среды
- RAM — 4 ГБ DDR4
- Flash-память — 8 ГБ eMMC
- Максимальная потребляемая мощность — 32 Вт
- Питание — 100–264 В AC, 50–60 Гц
- Интервал рабочих температур — от -10 до +45 °С
- Интервал температуры хранения — от -40 до +70 °С
- Относительная влажность при эксплуатации — не более 80 %
- Относительная влажность при хранении — от 10 до 95 %
- Габариты (Ш В Г) — 430 44 225 мм
- Масса — 3,15 кг
- Cрок службы — не менее 15 лет
Набор функций соответствует версии ПО 1.23.
Формат трафика (количество в секунду : размер каждого фрейма) – 8:74; 5:512; 7:1518.
Формат трафика (количество в секунду : размер каждого фрейма) – 8:74; 5:512; 7:1456.
Активируется лицензией.
Наборы правил предоставляются по подписке.
Минимальный срок действия подписки — 1 год
 Перейти к содержимому


 Автоматизация проезда
 АСУ. Автоматизация зданий.
 Взрывозащищенное оборудование
 Домофоны и переговорные устройства
 Другое
 Замки доводчики и фурнитура
 Инструменты
 Источники питания
 Кабеленесущие системы
 Кабели и провода
 Климатическое оборудование. Вентиляция.
 Лифтовое оборудование
 Монтажные материалы
 Оборудование для эпидемиологического контроля
 Светотехнические изделия
 Сетевое оборудование
 Системы видеонаблюдения
 Системы диспетчерской связи и вызова персонала
 Системы контроля и управления доступом
 Системы оповещения и трансляции
 Системы охранно-пожарной сигнализации
 Системы охраны периметра
 Системы пожаротушения
 Электроника и электротовары
 Электроустановочные изделия